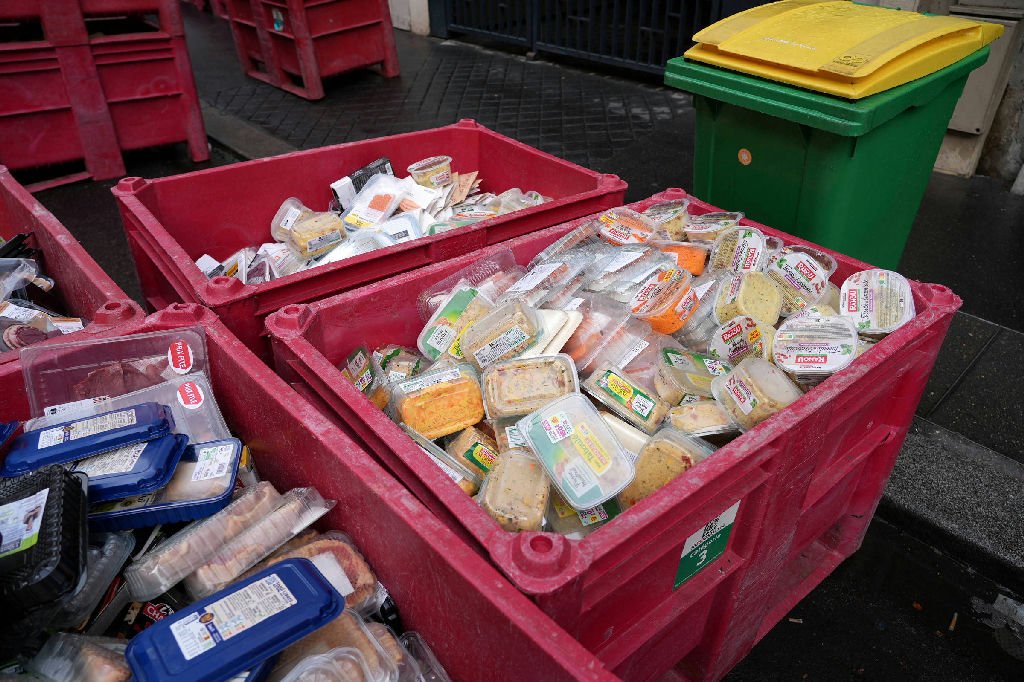
Investigadores franceses estão em busca de hackers que invadiram os sistemas de refrigeração de centenas de supermercados, em um ataque que expôs as vulnerabilidades de sistemas conectados. O incidente, que ocorreu nesta terça-feira (13), resultou no descarte de grandes quantidades de alimentos, incluindo carne e produtos congelados, em contêineres de lixo. Ao menos 350 supermercados foram afetados, embora esse número represente apenas uma fração do total de estabelecimentos na França.
O ataque, que alterou manualmente as temperaturas das geladeiras, atingiu redes conhecidas como Carrefour, Monoprix, Intermarché e Coopérative U. A ausência de uma reivindicação de responsabilidade ou um pedido de resgate intrigou os investigadores, que esperavam que os hackers buscassem monetizar o ataque ou reivindicar autoria por motivos políticos. Especialistas em segurança digital destacam que a operação parece ter sido relativamente simples de executar.
A agência de segurança eletrônica da França informou que a violação afetou refrigeradores que utilizavam software da empresa dinamarquesa Danfoss, além de programas das empresas Copeland e Dixell. Na segunda-feira (12), a Danfoss admitiu que muitas das unidades atingidas estavam obsoletas, sem atualizações de software ou segurança, e operando com firmware desatualizado. A empresa recomendou que os clientes atualizassem seus sistemas e migrassem para soluções mais modernas.
As vulnerabilidades nas versões mais antigas do firmware da Danfoss eram conhecidas há meses, conforme relatado pela empresa de segurança Claroty, que detalhou falhas que poderiam permitir que invasores contornassem a autenticação e executassem comandos em dispositivos comprometidos. Embora o método exato utilizado pelos hackers ainda não tenha sido revelado, especialistas acreditam que a falta de atualizações e a exposição das interfaces à internet facilitaram a invasão.
Ken Munro, sócio da empresa britânica de segurança Pen Test Partners, comentou que as falhas conhecidas indicam que os invasores estavam simplesmente aproveitando uma oportunidade, sugerindo que o ataque poderia ter sido realizado até mesmo por iniciantes. Ele questionou a lógica de um ataque direcionado a um número específico de geladeiras na França, em vez de uma abordagem mais ampla em outros países com sistemas semelhantes.
A situação é alarmante, pois muitas geladeiras continuam acessíveis pela internet. A Reuters descobriu que pelo menos 4.500 interfaces da Danfoss estavam visíveis online nesta terça-feira. A empresa francesa Onyphe também relatou que uma minoria dos dispositivos parecia estar executando a versão mais recente do software, indicando que versões desatualizadas e vulneráveis ainda são comuns entre as interfaces acessíveis ao público. O ataque destaca a importância de uma higiene cibernética adequada e a necessidade urgente de atualizações em sistemas conectados.