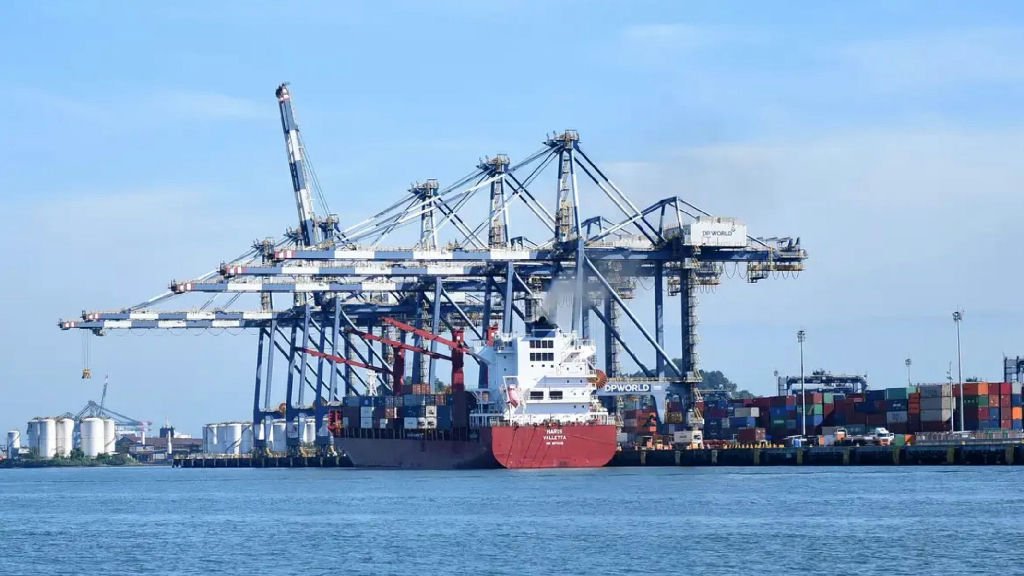
Na madrugada do último sábado (7), o porto de Santos, considerado o maior da América Latina, enfrentou uma crise significativa após um ataque hacker que derrubou os sistemas da Autoridade Portuária de Santos (APS) pela segunda vez em menos de 24 horas. Apesar da normalidade no fornecimento de energia elétrica, as operações do porto foram severamente afetadas, levando a um processo de recuperação de dados que ainda está em andamento. Até quinta-feira (12), cerca de 70% dos backups de arquivos haviam sido recuperados, segundo a equipe de Tecnologia da Informação da APS. Em meio a essa situação, a liberação das embarcações passou a depender de e-mails, uma vez que o sistema de atendimento online permanecia fora do ar.
Logo após a segunda queda de sistema, uma operação emergencial foi realizada pela empresa HP, responsável pela gestão dos dados. Máquinas e fitas de backup foram transportadas para São Paulo para garantir a recuperação das informações. No entanto, os hackers, que se identificaram como os responsáveis pelo ataque, entraram em contato com a APS por e-mail, informando que haviam invadido os sistemas e exigindo um resgate para a devolução dos dados. A APS, por sua vez, optou por não responder ao contato dos invasores.
O ataque se caracteriza como um ransomware, onde os arquivos são criptografados, bloqueando o acesso e exigindo pagamento para a recuperação. A HP não se manifestou sobre a operação de proteção dos dados do porto. O presidente da APS, Anderson Pomini, comentou que um acidente ocorrido no dia 29 de setembro, envolvendo um guindaste que atingiu uma linha de transmissão, pode ter causado um pico de energia que ativou um vírus já presente nos sistemas.
Na sexta-feira anterior ao ataque, uma nova queda de energia derrubou um dos dois data centers da APS. O segundo data center, que assumiu a carga, também não suportou a operação e acabou caindo. Os sistemas só foram restabelecidos por volta das 19h30, mas caíram novamente na madrugada de sábado durante o ataque. Os servidores, que ficam na APS e não em nuvem por questões de segurança, ainda estão sendo analisados para determinar se os invasores conseguiram acessar dados sensíveis, como informações sobre navios, clientes e pedidos de atracação.
A Polícia Federal abriu um inquérito para investigar o ataque, enquanto a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) elevou o nível de proteção do porto para nível 2, intensificando o controle de acesso e as inspeções de cargas. O sistema de liberação de navios, que depende do “Porto Sem Papel”, um sistema federal onde diversos órgãos dão anuência para operações, não foi afetado diretamente, mas a autorização deixou de ser automática, obrigando a APS a realizar liberações via e-mail até que o sistema digital seja totalmente restabelecido.
Apesar das dificuldades, setores do agronegócio afirmam que as operações logísticas não foram prejudicadas e não há, até o momento, estimativas de prejuízos financeiros em decorrência do ataque.