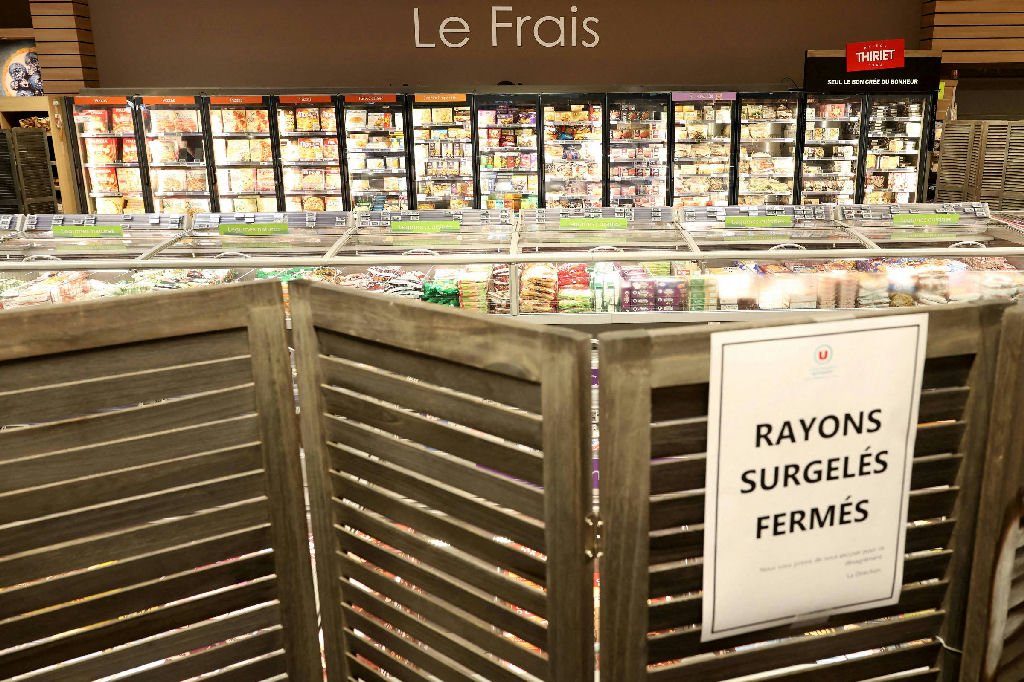
O mês de outubro de 2023 ficará marcado como um divisor de águas no campo da cibersegurança. A série de ataques digitais, amplamente atribuídos ao uso da inteligência artificial, trouxe à tona a fragilidade de sistemas que antes eram considerados seguros. A imprensa internacional se referiu a esse período como “Outubro Negro”, mas eu prefiro chamá-lo de “o primeiro mês do resto das nossas vidas”. O que vivemos não é uma exceção, mas sim um novo normal que exige atenção redobrada de todos os setores. No dia 6, o presidente do JPMorgan alertou que o risco de ataques cibernéticos havia aumentado dez vezes devido à evolução da IA. Uma semana depois, um ciberataque na França levou os freezers de supermercados a temperaturas alarmantes, resultando em perdas significativas de alimentos e até princípios de incêndio. No dia 13, o JPMorgan decidiu bloquear o acesso a seus sistemas por agentes de IA dos clientes, uma medida que foi rapidamente adotada por outras instituições financeiras. Os problemas se agravaram no dia 17, quando falhas em uma estrutura essencial da internet, o PHP, foram descobertas. Essas falhas permitiram que códigos fossem executados em servidores sem a necessidade de login, uma vulnerabilidade que existia há 14 anos e que agora, com a ajuda da IA, foi explorada e corrigida em tempo recorde. Países como a Holanda e a Finlândia foram forçados a tirar do ar seus sites governamentais para implementar as correções necessárias. No Brasil, a Anatel e diversos tribunais suspenderam seus serviços, alertando para o risco iminente de ataques. A alcunha de “Outubro Negro” se espalhou rapidamente, e no dia 23, um especialista em cibersegurança dos EUA revelou que 3% de todas as falhas digitais conhecidas ocorreram apenas no último mês. O cenário se tornou ainda mais alarmante no dia 29, quando a Binance, a maior bolsa de criptomoedas do mundo, anunciou um ataque que desviou US$ 6,3 bilhões em moedas virtuais, afetando usuários globalmente. A investigação revelou que um único laptop de um desenvolvedor interno foi a porta de entrada para o ataque, levantando questões sobre a segurança de sistemas que lidam com bilhões em ativos. Esses eventos não são meramente incidentes isolados; eles refletem uma tendência crescente de vulnerabilidades sendo descobertas e exploradas a uma velocidade sem precedentes. A inteligência artificial, que pode ser uma aliada na proteção, também se tornou uma ferramenta poderosa nas mãos de atacantes. Isso impõe uma pressão imensa sobre os profissionais de segurança, que agora precisam agir rapidamente para fechar brechas assim que são identificadas. No Brasil, a situação é ainda mais preocupante. Nossos sistemas governamentais são notoriamente frágeis em termos de cibersegurança, e a possibilidade de ataques por agentes maliciosos, incluindo aqueles com motivações geopolíticas, é real. A era da inocência em cibersegurança chegou ao fim, e a necessidade de uma abordagem proativa e eficaz nunca foi tão urgente. O que nos resta é adaptar e fortalecer nossas defesas, pois o cenário atual exige vigilância constante e inovação contínua. O mês de outubro não foi apenas um pesadelo; foi um alerta para todos nós sobre a fragilidade de um mundo cada vez mais interconectado.