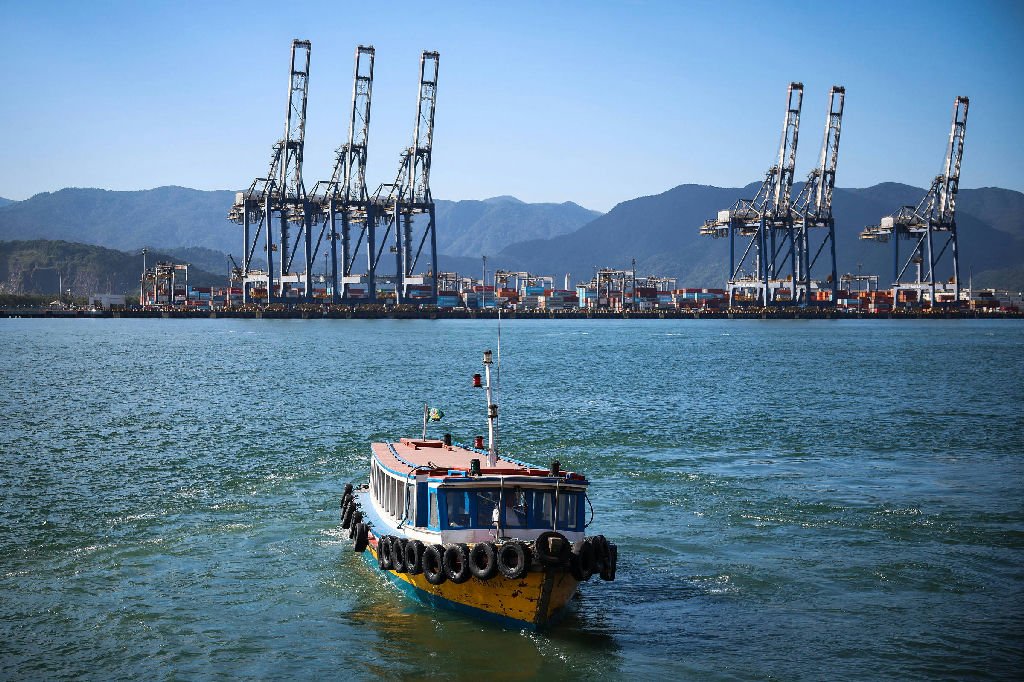
A recente onda de ataques cibernéticos no Brasil deixou claro que a inocência em relação à segurança digital chegou ao fim. Infraestruturas críticas, como o Porto de Santos, enfrentaram sérias interrupções, com sistemas fora do ar e a necessidade de procedimentos manuais. Além disso, vazamentos de dados na Caixa Econômica Federal, ataques ao Tesouro Nacional e à Petrobras, e tentativas de desestabilizar o Gov.br revelam um cenário alarmante. Enquanto isso, a paralisação de voos nos Estados Unidos desviou a atenção do problema que, na verdade, está muito mais próximo de nós.
O incidente no Porto de Santos, que ocorreu em 6 de novembro, é emblemático. Uma semana após o ataque, os sistemas ainda operavam de forma reduzida, afetando o fluxo de navios e acessos terrestres. Há indícios de que o ataque foi iniciado no exterior, mas isso não diminui a gravidade da situação. A crise é ainda mais complexa devido ao papel da inteligência artificial, que acelerou a descoberta de vulnerabilidades, tornando os ataques mais baratos e automatizados. Um ataque recente, realizado com o uso de IA, afetou pelo menos 40 instituições financeiras e órgãos públicos, conforme levantamento da empresa de cibersegurança ZenoX.
Neste contexto, o Brasil se mostra despreparado para enfrentar o que se tornou um “novo normal”. Ao contrário de países como Alemanha, Canadá e Japão, que já implementaram legislações robustas em cibersegurança, o Brasil ainda não possui uma lei específica na área. Existem alguns anteprojetos e um projeto de lei em tramitação, mas todos foram redigidos antes da atual onda de ataques e são considerados incompletos e obsoletos.
A nova legislação inglesa, que acaba de passar pela primeira votação, destaca a importância da “resiliência” em cibersegurança. Isso implica não depender de um único fornecedor digital, uma vez que a centralização é um dos principais riscos sistêmicos atuais. Países como França e Alemanha estão adotando serviços digitais alternativos em código aberto, garantindo maior controle sobre suas operações. A legislação também impõe responsabilidades maiores às empresas que fornecem serviços a órgãos públicos, sujeitando-as a um regime severo de continuidade e multas.
É preocupante observar que iniciativas como o KE-Cirt do Quênia e o Yata-Shield do Japão conseguem articular melhor a colaboração entre governo, sociedade e setor privado do que o Brasil, que conta com o Cert-Br, que, embora eficaz, é insuficiente. Diante da vulnerabilidade dos nossos sistemas digitais, especialmente no setor público, a cibersegurança deve ser uma prioridade absoluta no país. A urgência de um plano B, e até C e D, é evidente. O Brasil precisa agir rapidamente para atualizar suas legislações e se preparar para os desafios que a cibersegurança impõe. O tempo de espera acabou, e a necessidade de uma abordagem proativa nunca foi tão clara.