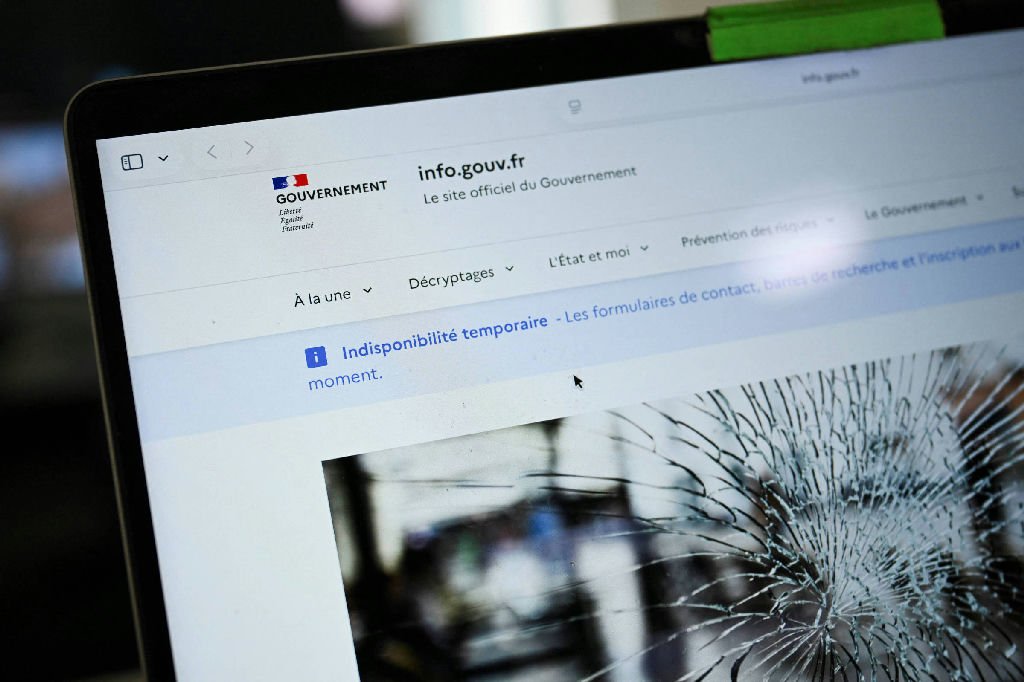
Na quarta-feira (21), diversos sites governamentais na Europa ficaram fora do ar devido a falhas críticas no PHP, uma das linguagens de programação mais utilizadas na internet. As autoridades de segurança da União Europeia emitiram um alerta, recomendando que organizações que não conseguissem aplicar as correções necessárias desativassem seus sites para evitar possíveis ataques.
O PHP é uma linguagem de código aberto, amplamente utilizada para a construção de sites e aplicações web. Ele desempenha um papel crucial na geração de conteúdo dinâmico, sendo responsável por processar informações e enviar páginas web aos navegadores dos usuários. Estima-se que cerca de 70% dos sites que utilizam uma linguagem de programação identificável dependem do PHP, incluindo plataformas populares como WordPress, que abriga aproximadamente 40% de todos os sites na internet.
As duas vulnerabilidades identificadas receberam uma gravidade de 9,2 em 10 na escala CVSS v4.0, o que indica um risco elevado de exploração. O CERT-EU, equipe de resposta a incidentes de segurança da União Europeia, destacou que essas falhas permitiriam a execução remota de código sem autenticação, possibilitando que invasores controlassem servidores vulneráveis sem a necessidade de credenciais.
A situação é alarmante, pois uma única falha no PHP pode comprometer milhões de servidores simultaneamente. A GoDaddy, uma das principais provedoras de hospedagem, alertou que a exploração dessas vulnerabilidades pode levar ao roubo de dados, vandalismo de páginas e até ao comprometimento total dos sistemas afetados. O diretor de tecnologia da Cloudflare mencionou que os primeiros ataques já estão sendo registrados.
Os sites menores, que muitas vezes são geridos por proprietários sem equipes de segurança dedicadas, estão especialmente em risco. Muitos desses sites utilizam hospedagem compartilhada e não têm controle sobre as atualizações do PHP. O plugin de segurança Wordfence, utilizado por muitos sites WordPress, advertiu que as atualizações automáticas não resolverão essas falhas críticas, reforçando a necessidade de desativar os sites vulneráveis imediatamente.
Pesquisadores da Calif, em colaboração com a OpenAI, relataram uma das falhas ao grupo de desenvolvedores do PHP em 11 de agosto, após identificá-la utilizando o modelo GPT-5.6 Sol. A empresa de segurança Wiz também descobriu as falhas de forma independente, reportando um segundo problema em 24 de agosto, utilizando modelos de inteligência artificial para análise.
A Wiz classificou essas vulnerabilidades como algumas das mais graves já encontradas no PHP, afirmando que elas estavam presentes há décadas, mas a prova de que eram exploráveis exigiu um esforço significativo por parte dos pesquisadores. O governo dos Estados Unidos está monitorando a situação e colaborando com agências federais e laboratórios de inteligência artificial para acelerar o lançamento das correções necessárias.