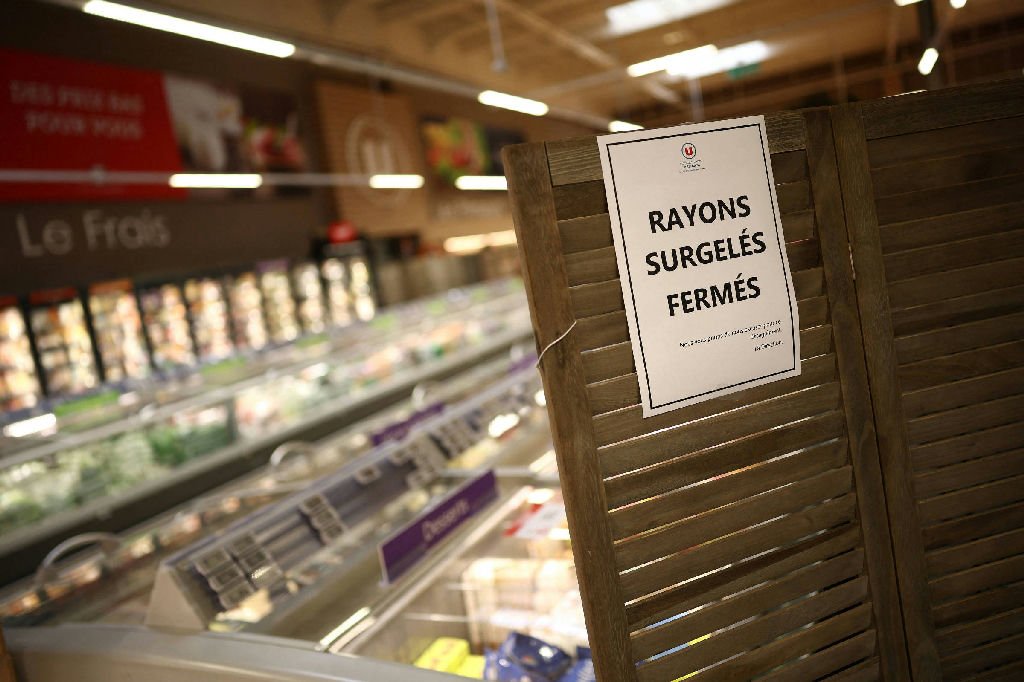
Um ataque cibernético a refrigeradores de supermercados na França acendeu um sinal de alerta sobre a segurança alimentar do país. O incidente, que ocorreu no último domingo (11), afetou cerca de 80 das 2.000 lojas da Coopérative U, além de centenas de unidades de redes como Carrefour e Intermarché. O executivo-chefe da Coopérative U, Dominique Schelcher, descreveu o episódio como um ataque “sem precedentes” e “extremamente grave”. Os hackers conseguiram assumir o controle dos sistemas de refrigeração, elevando drasticamente as temperaturas dos equipamentos. Em um vídeo publicado nas redes sociais, a unidade do Intermarché em Le Haye, no noroeste da França, informou que a temperatura de alguns refrigeradores chegou a 80°C, resultando na destruição de alimentos e danos aos equipamentos. O gerente da loja, Julien Fréret, lamentou a situação, afirmando que nunca esperaria algo assim em sua loja rural, e pediu desculpas aos clientes pela perda operacional. O grupo Mousquetaires, que controla as redes Intermarché e Netto, informou que os produtos foram retirados rapidamente dos refrigeradores afetados e que as operações estavam voltando ao normal. A Procuradoria de Paris, por meio de sua unidade de crimes cibernéticos, abriu uma investigação sobre o ataque, destacando a crescente preocupação global com as consequências de ataques a sistemas conectados e infraestruturas críticas. O presidente francês, Emmanuel Macron, havia determinado em setembro um aumento no nível de vigilância contra ataques cibernéticos, especialmente diante do risco de ataques “híbridos” russos na Europa. Schelcher enfatizou que, apesar de apenas uma pequena parte das lojas da Coopérative U ter sido afetada, o ataque representa uma ameaça ao abastecimento alimentar dos franceses, algo que ele nunca tinha presenciado em sua carreira. A identidade dos responsáveis pelo ataque ainda é desconhecida, mas a agência francesa de segurança cibernética e a Procuradoria de Paris estão investigando. Ciaran Martin, ex-diretor-executivo do Centro Nacional de Segurança Cibernética do Reino Unido, classificou o incidente como um dos eventos cibernéticos mais estranhos que já viu. “Normalmente, os ataques de ransomware visam extorquir dinheiro, mas neste caso, os invasores já causaram danos sem qualquer exigência de resgate”, disse Martin. O software dos refrigeradores afetados, desenvolvido pela empresa dinamarquesa Danfoss, foi instalado por uma fornecedora de equipamentos de refrigeração. Em agosto, pesquisadores da empresa de segurança cibernética Claroty identificaram várias vulnerabilidades nos sistemas da Danfoss, que foram corrigidas em uma atualização de firmware. A Danfoss, em resposta ao ataque, afirmou que os incidentes afetaram um número limitado de sistemas que não recebiam atualizações de segurança. A empresa está em contato com os clientes afetados para ajudá-los a lidar com a situação. Esse incidente destaca a vulnerabilidade das infraestruturas críticas e a necessidade de um monitoramento constante para evitar que ataques cibernéticos comprometam a segurança alimentar e a saúde pública.